Toute la veille cybersécurité
pilotée par la Threat Intelligence.
En 2025, près de 50 000 nouvelles vulnérabilités ont été publiées (+20% vs 2024) mais moins de 500 ont été réellement exploitées. En réalité, seul 1 % vous concerne. SYRN corrèle les vulnérabilités (CVE) avec vos technologies réelles, suit l'actualité qui les couvre et nomme les acteurs qui les exploitent. Le bruit devient des alertes ciblées et un plan d'action priorisé. Corrigez ce qui compte vraiment.

Vue d'ensemble SYRN : tendances des vulnérabilités en temps réel, CVE tendance et ajouts KEV récents.
Pourquoi les équipes choisissent SYRN
Une plateforme de veille en cybersécurité conçue pour les équipes qui ont besoin de clarté, pas de bruit.
Surveillance continue
Suivez les vulnérabilités 24h/24, ainsi que la veille informationnelle qui les couvre et les acteurs qui les exploitent. Soyez alerté dès qu'une menace touche vos composants ou vos utilisateurs.
Priorisation intelligente
Notre SYRN Score classe les vulnérabilités selon leur exploitabilité réelle et leur impact sur votre environnement spécifique.
Intégration sans effort
Définissez vos périmètres, importez vos actifs, et SYRN s'occupe du reste. Aucun agent à installer, aucune configuration complexe.
Comment SYRN fonctionne
De la définition du périmètre à l'intelligence actionnable en quatre étapes simples.
Définir les périmètres
Configurez votre périmètre de surveillance en définissant ce qui compte : réseaux, domaines, environnements cloud ou stacks applicatives.
Intégrer vos technologies
SYRN détecte et catalogue automatiquement les technologies de votre environnement : frameworks, librairies, services et versions. Utilisez les templates de technologies pour mapper rapidement les stacks courants.
Suivre les vulnérabilités
Corrélez en continu votre stack technologique avec les dernières bases de données CVE et les flux de threat intelligence.
Agir sur les priorités
Obtenez des plans de remédiation actionnables classés par SYRN Score, combinant CVSS, EPSS, disponibilité de PoC, alertes CERT, bases d'exploits et votre contexte spécifique.
La Threat Intelligence au service des vulnérabilités
Avec près de 50 000 CVE en 2025 (+20%), vous êtes submergés par le nombre de vulnérabilités à traiter ? SYRN apporte de la clarté. En combinant de multiples sources de renseignement avec le contexte spécifique de votre infrastructure, nous ne remontons que les menaces qui comptent pour vous.
SYRN Scoring
Allez au-delà du CVSS. Notre scoring propriétaire combine la disponibilité d'exploits, la probabilité EPSS, la threat intelligence et le contexte spécifique de vos actifs pour classer ce qui compte vraiment. Le Score SYRN remplace le bruit par une priorité claire.


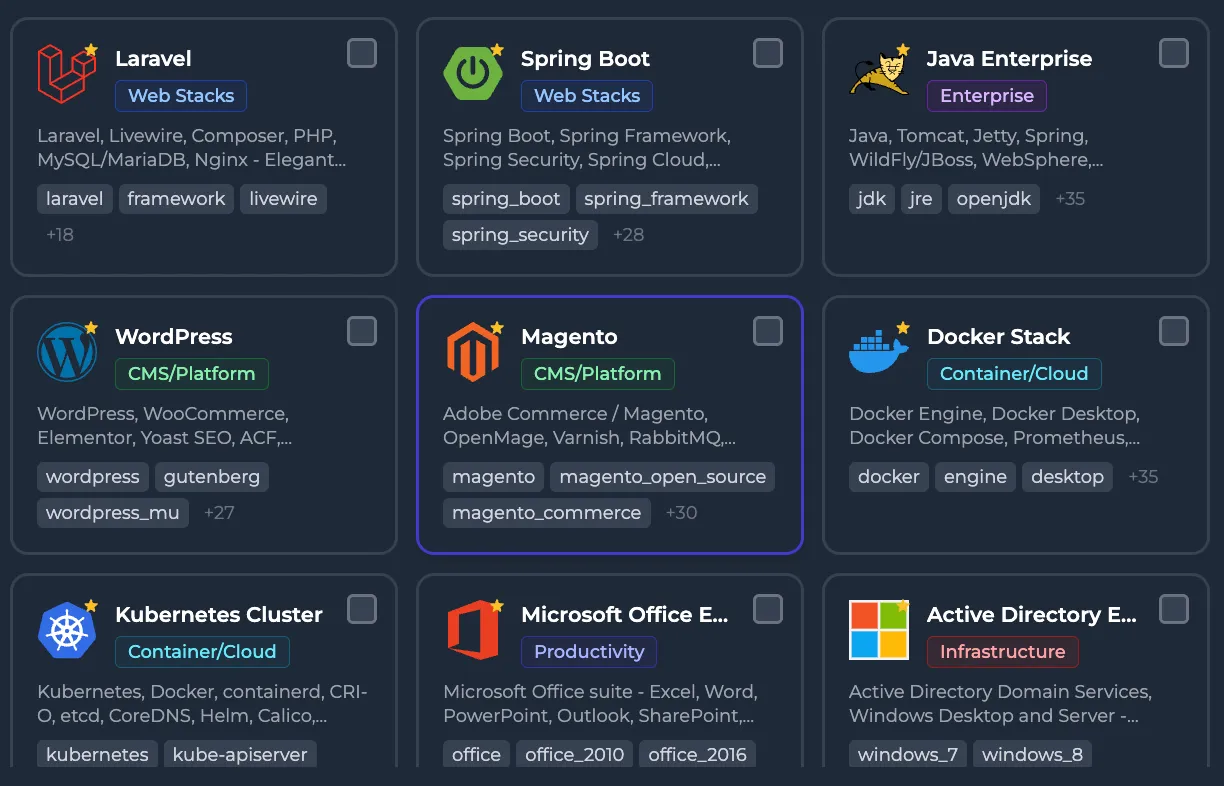
Gestion des actifs
Construisez un inventaire complet de vos actifs numériques. Suivez les technologies, versions et dépendances à travers tous vos périmètres dans une vue unifiée.
Threat Intelligence
Gardez une longueur d'avance avec des flux de menaces en temps réel. SYRN agrège les données de plus de 20 sources incluant NVD, EPSS, CISA KEV, CERT-FR, ExploitDB, PoC GitHub, Metasploit, et bien d'autres. Utilisez les filtres avancés pour cibler ce qui compte : par sévérité, statut d'exploit, source ou date de publication.
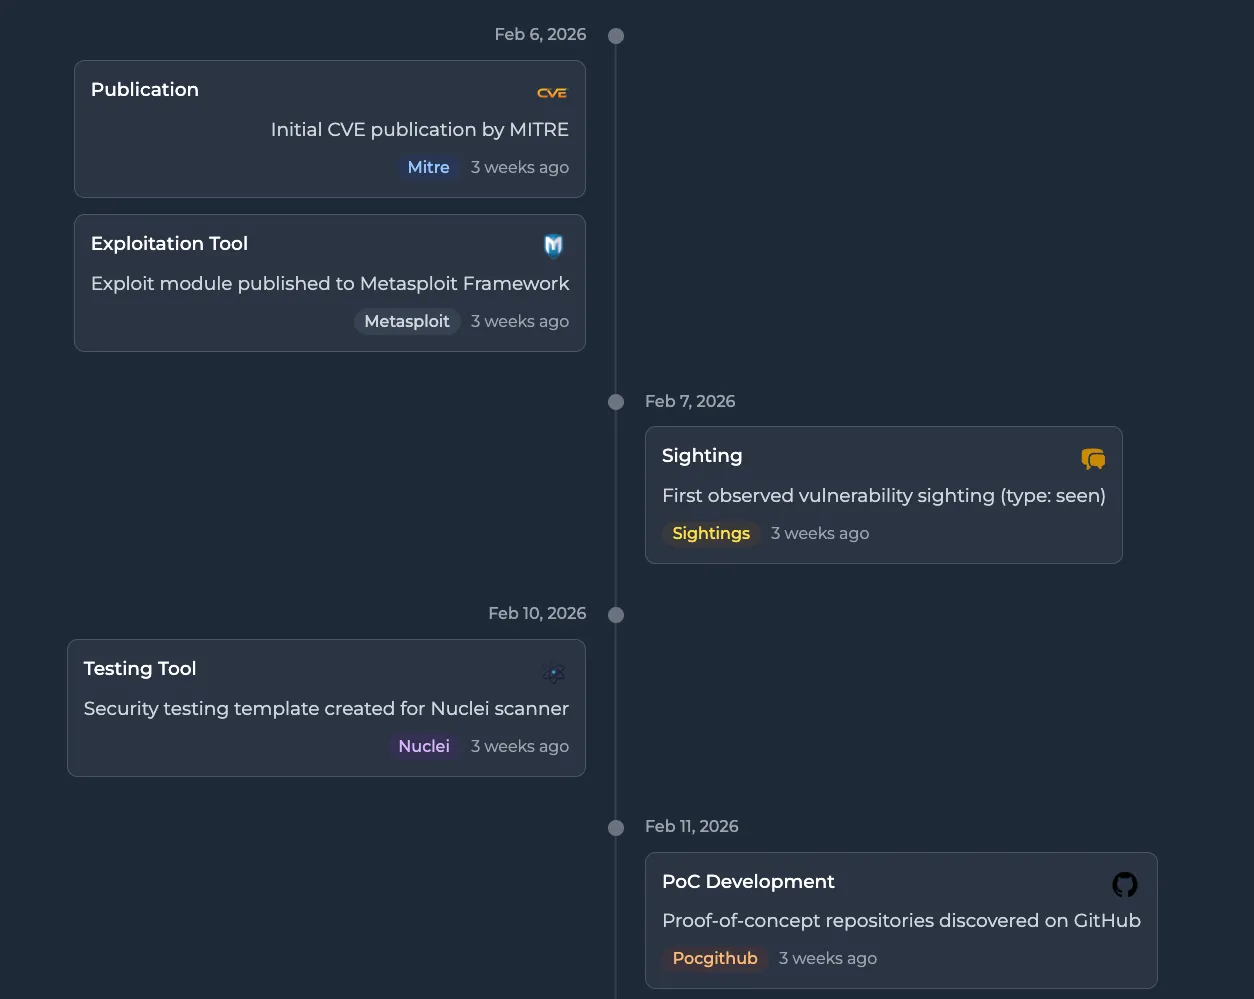
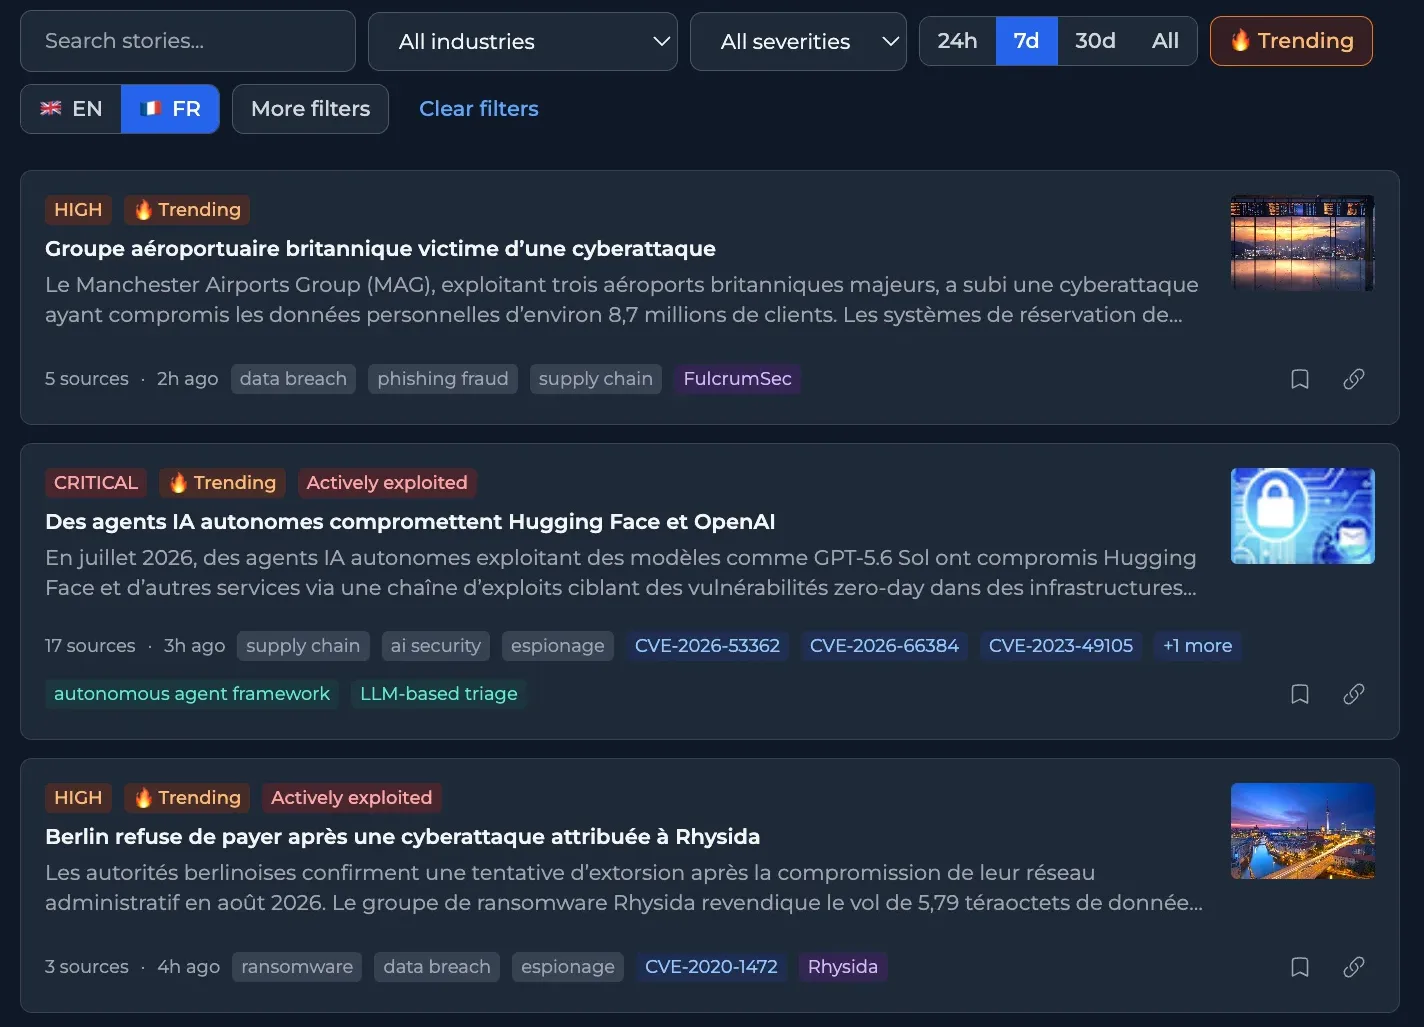
Veille Cybersécurité
Optimisez votre veille cybersécurité en ne conservant que les informations utiles à votre organisation. SYRN analyse en continu plus de 40 sources spécialisées (FR/EN), regroupe les actualités par événement. Filtrez l'information selon vos critères : niveau de sévérité, type de menace (supply chain, fuite de données, ransomware…) ou secteur d'activité (santé, finance, hôtellerie…) et recevez une synthèse sur mesure directement dans votre boîte mail.
Attribution de CVE
Sachez qui exploite quoi. SYRN relie les acteurs de menace et leurs outils aux CVE qu'ils exploitent, à partir des publications de sécurité. Chaque lien est appuyé par la phrase exacte et l'article qui l'affirme, pour que vous puissiez juger par vous-même. Les acteurs identifiés dans MITRE ATT&CK renvoient vers le groupe, le logiciel ou la campagne correspondante.
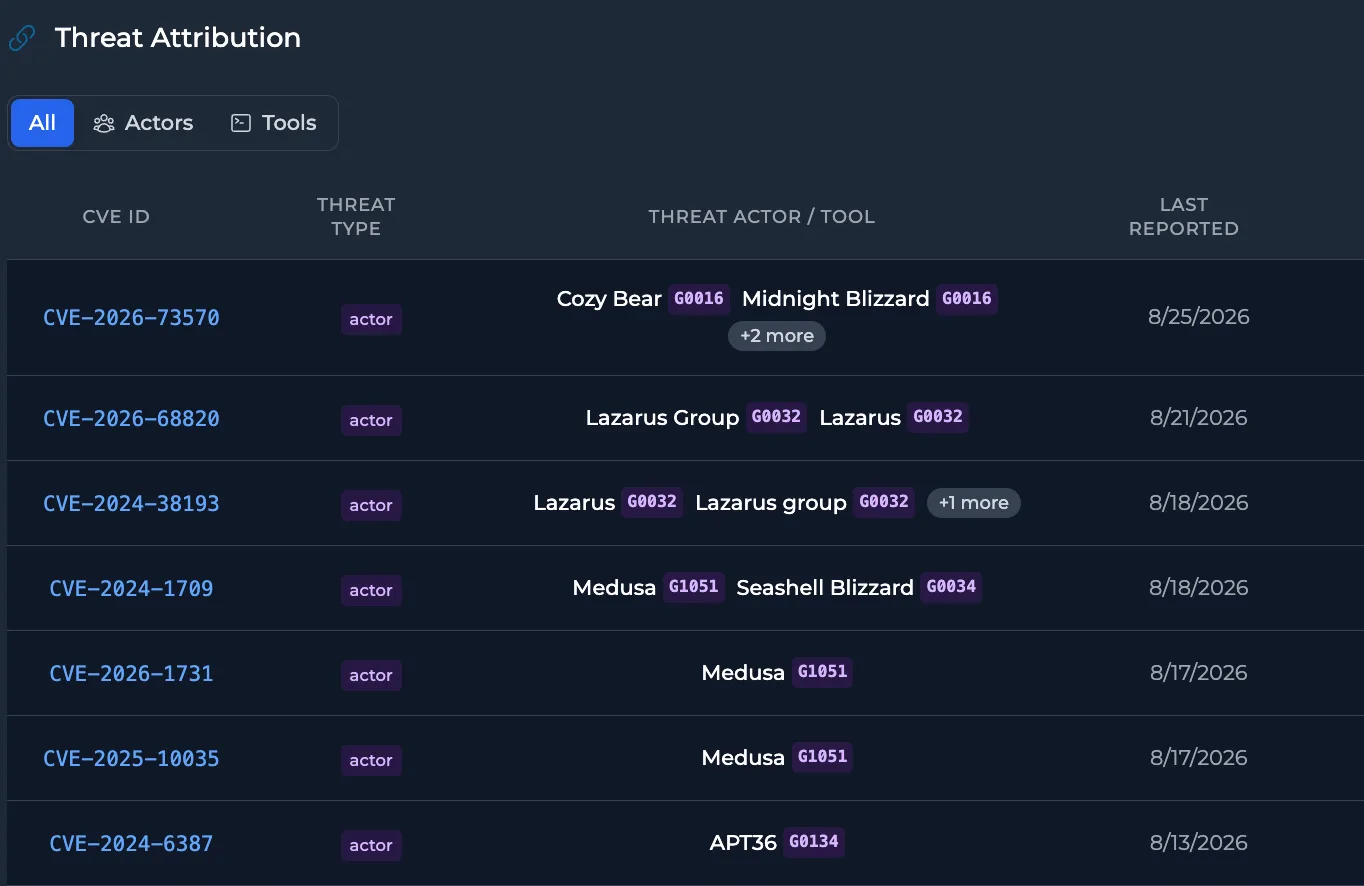
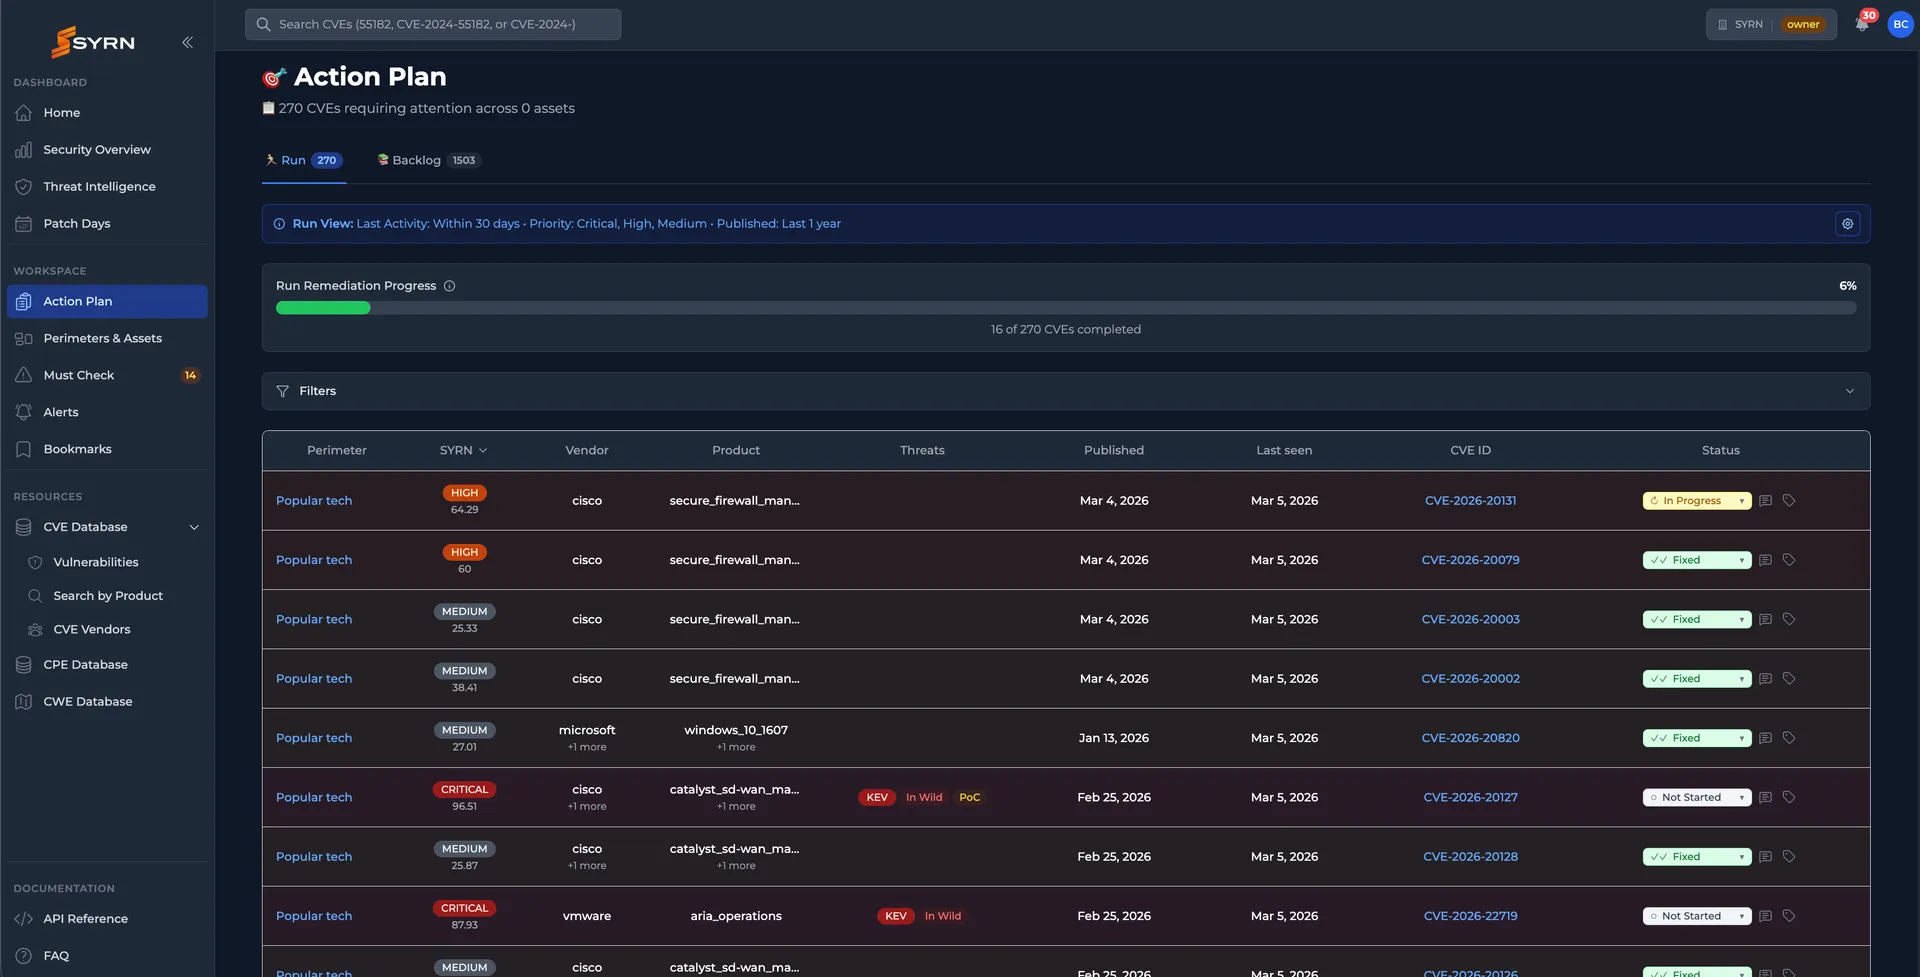
Plans d'action
Suivez et pilotez le traitement des vulnérabilités au travers d'un dashboard collaboratif : notes, tags, statuts d'avancement.
Alertes et notifications
Définissez des règles d'alerte personnalisées pour être notifié lorsque de nouvelles vulnérabilités correspondent à vos critères. Filtrez par sévérité, SYRN Score, disponibilité d'exploits ou technologies spécifiques de votre stack.
Accès API
Intégrez SYRN dans vos workflows existants. Notre API REST vous donne un accès aux données de vulnérabilités, à la gestion des actifs et à la threat intelligence pour l'automatisation et les intégrations personnalisées.
Workspace
Organisez et segmentez les alertes et les plans d'action pour différentes équipes. Collaboration fluide sans mélanger les périmètres.
Patch à l'aveugle.
Ou patch intelligent.
Patch à l'aveugle
Patch intelligent avec SYRN
Ce qu'on faisait avant à la main.
Automatisé.
SYRN Score est la forme automatisée et accessible de ce savoir-faire. Là où les autres outils agrègent de la donnée brute, SYRN la traduit de manière pragmatique et trouve le 1% des vulnérabilités nécessitant une action urgente.
Bastien Cacace

Fondateur & Président
Ancien responsable audit et tests d'intrusion chez un cabinet pure-player en cybersécurité. Fondateur de la newsletter Erreur403, dédiée à l'actualité cybersécurité.
Yannick Hamon
Associé & Directeur Général
20 ans en cybersécurité : opérations, gestion de crise, management d'équipes techniques. Ex-Associé dans un cabinet pure-player en cybersécurité.
Des tarifs simples et transparents
Choisissez le plan qui correspond le mieux à vos besoins. Tous les plans incluent l'accès à notre plateforme de sécurité.
Gratuit
Commencez avec les fonctionnalités essentielles de sécurité.
- Accès au catalogue KEV
- Accès à la base CVE
- Suivi des KEV
- Recherche basique de vulnérabilités
- Veille Cybersécurité des dernières 24 h
Starter
Idéal pour les indépendants.
HT
Souscription en ligne, carte bancaire uniquement
- Tout le plan Gratuit
- Gestion des périmètres
- •2 périmètres, 100 technologies
- •50 actifs par périmètre
- Plan d'action
- Résumés IA — 5 par jour
- Supply Chain — 10 SBOM
- Analytiques avancées
- Synthèse Veille Cybersécurité
- 7 jours de logs, 3 règles d'alerte
- Support par e-mail
Pro
Fonctionnalités avancées pour les organisations en croissance.
HT
Souscription en ligne, carte bancaire uniquement
- Tout le plan Starter
- 3 membres d'équipe
- Rôles d'équipe (admin, membre, lecteur)
- Accès API
- •1 000 requêtes/mois, 10 par minute
- 10 périmètres
- 2 000 technologies
- 100 actifs par périmètre
- 20 résumés IA par jour
- 50 SBOM
- 30 jours de rétention des logs
- 10 règles d'alerte par workspace
Entreprise
Solutions sur mesure adaptées à vos besoins.
Sur devis, paiement sur facture ou par virement
- Tout le plan Pro
- Plus de 3 utilisateurs
- Plusieurs workspaces — filiales, entités
- Périmètres, technologies et actifs à votre échelle
- Volume et limites d'appels API personnalisés
- Règles d'alerte personnalisées
- Volume de résumés IA personnalisé
- Volume de SBOM personnalisé
- 90 jours de rétention des logs
- Customer Success Manager
- •Session d'onboarding
- •Points de suivi individuels
Licence de données
API uniquementAlimentez vos SOC, VOC, scanners ou SIEM avec les données de vulnérabilités enrichies de SYRN, sans passer par notre interface.
Questions fréquentes
SYRN est une plateforme d'intelligence en vulnérabilités qui agrège les données de plus de 20 sources (NVD, EPSS, CISA KEV, CERT-FR, ExploitDB, Metasploit, GitHub, etc.) et les corrèle avec votre stack technologique réel. Au lieu de vous noyer dans des milliers de CVE, vous obtenez un plan d'action priorisé centré sur les menaces qui comptent pour votre environnement.
Créez votre premier périmètre (ex. "Application Web Production"), ajoutez vos actifs et technologies avec leurs versions, et SYRN génère automatiquement un Plan d'Action priorisé. La mise en place prend quelques minutes, aucun agent à installer, aucune configuration complexe.
Le SYRN Score (0-100) va au-delà du CVSS en combinant plusieurs signaux concrets : statut d'exploitation active (KEV), disponibilité d'exploits (ExploitDB, Metasploit, PoCs GitHub), probabilité d'exploitation (EPSS), avis CERT et le contexte spécifique de vos actifs. Les vulnérabilités avec des preuves multiples de dangerosité réelle sont classées en priorité, pour corriger d'abord ce qui compte.
Non. SYRN est conçu aussi bien pour des grands comptes avec des équipes cyber que des PME disposant d'équipes IT généralistes. Le Score SYRN remplace le jargon : chaque vulnérabilité est classée par priorité, avec la marche à suivre pour la corriger. Nos synthèses IA permettent également de s'affranchir de la compréhension des données techniques.
Votre Plan d'Action est une file de remédiation priorisée. Il affiche uniquement les vulnérabilités affectant vos périmètres et technologies configurés, classées par SYRN Score. Il se met à jour automatiquement lorsque de nouvelles CVE sont publiées, que les scores EPSS changent ou que de nouveaux exploits apparaissent.
Les données CVE sont mises à jour en continu, des centaines de fois par jour. Les nouvelles CVE apparaissent dans SYRN en temps réel et la base couvre l'historique complet du NVD depuis 1999.
SYRN lit en continu plus de 40 sources d'actualité sécurité en anglais et en français : blogs d'éditeurs, CERT nationaux et presse spécialisée. Les couvertures d'un même événement sont regroupées en un seul sujet. De chaque sujet, SYRN extrait non seulement les CVE citées, mais aussi les acteurs de menace impliqués et les outils qu'ils emploient (rançongiciels, chevaux de Troie, loaders), rattachés à MITRE ATT&CK lorsqu'ils y correspondent. Vous filtrez ensuite parmi 19 thématiques (ransomware, supply chain, zero-day, espionnage, sécurité de l'IA…) et 18 secteurs d'activité (santé, finance, énergie, transport, hôtellerie…), ainsi que par sévérité, statut d'exploitation ou région, et recevez le résultat sous forme de synthèse e-mail quotidienne ou hebdomadaire.
SYRN extrait les mentions d'acteurs de menace et d'outils des publications de sécurité et les relie aux CVE que ces articles décrivent. Chaque lien porte la phrase exacte dont il provient ainsi qu'un lien vers l'article source, pour que vous puissiez juger par vous-même : SYRN restitue ce que les chercheurs ont publié, il ne réalise pas sa propre attribution. Les acteurs et outils correspondant à MITRE ATT&CK renvoient vers le groupe, le logiciel ou la campagne correspondante.
Oui. Le plan Gratuit comprend le suivi des CVE (score SYRN, métriques de Threat Intelligence), des CVE « Tendances » et des vulnérabilités activement exploitées. C'est le moyen le plus simple de découvrir la plateforme avant de passer au plan Starter ou Pro pour la gestion de périmètres, les plans d'action et les fonctionnalités avancées.
Le plan Gratuit couvre le suivi des CVE et des vulnérabilités exploitées. Starter ajoute la gestion de périmètres, les plans d'action, les filtres avancés et les règles d'alerte. Le plan Pro étend les limites, ajoute la collaboration d'équipe et l'accès API REST. Entreprise se vend sur devis et couvre ce que le self-service ne permet pas : plus de 3 utilisateurs, plusieurs workspaces, des volumes dimensionnés à votre parc, un Customer Success Manager et le paiement sur facture ou par virement.
Oui. Le plan Pro et supérieurs incluent une API REST complète pour intégrer SYRN avec votre SIEM, systèmes de ticketing (Jira, ServiceNow), pipelines CI/CD ou tableaux de bord personnalisés. Les cas d'usage courants incluent l'envoi de CVE prioritaires vers Slack/Teams et la création de tickets depuis le Plan d'Action.
Toutes les données sont hébergées en France par Scaleway, au sein de l'Union européenne. SYRN est entièrement conforme au RGPD. Cloudflare est utilisé pour le CDN et la sécurité, avec des transferts encadrés par des clauses contractuelles types.
Définissez des règles personnalisées pour être notifié lorsque de nouvelles vulnérabilités correspondent à vos critères : niveau de sévérité, seuil SYRN Score, disponibilité d'exploit ou technologies spécifiques de votre stack. Les alertes vous tiennent informé en temps réel sans avoir à consulter le tableau de bord en permanence.
Non. SYRN est 100% cloud. Vous définissez vos périmètres, cartographiez vos technologies et SYRN se charge de la corrélation avec les flux de threat intelligence. Zéro impact sur les performances de votre infrastructure.
SYRN ne scanne pas votre infrastructure — il vous alerte et priorise. Si vous avez déjà un scanner (Nessus, Qualys, OpenVAS), SYRN complète votre stack en vous disant, parmi ce qui remonte, ce qui mérite vraiment votre attention.
Entrons en contact
Des questions ? Envie d'une démo ? Nous serions ravis d'échanger avec vous.
Prêt à renforcer votre cybersécurité ?
Rejoignez les équipes qui font confiance à SYRN pour surveiller leur surface d'attaque et prioriser les vraies menaces.