Le CRA oblige désormais à déclarer les vulnérabilités exploitées. Ce que ça change pour vous
Le 11 septembre 2026, l'ENISA a mis en ligne la Single Reporting Platform (SRP), le guichet unique de déclaration prévu par le Cyber Resilience Act (CRA). Le même jour, l'obligation de déclarer est devenue contraignante pour les éditeurs et les fabricants.
Pour la première fois, un éditeur qui vend un produit numérique dans l'Union européenne a l'obligation légale de signaler, en 24 heures, qu'une de ses vulnérabilités est exploitée. Reste à savoir ce que cela change quand on gère un Système d'Information et qu'on doit décider quoi patcher en premier.
Qui déclare, quoi, et en combien de temps
Qui. Les éditeurs et fabricants de produits comportant des éléments numériques vendus dans l'UE, depuis le 11 septembre 2026. Les « stewards » open source, c'est-à-dire les structures qui maintiennent un logiciel libre entrant dans des produits commerciaux, suivront le 11 décembre 2027.
Quoi. Deux choses :
- Les vulnérabilités activement exploitées. La définition officielle vaut la peine d'être retenue, car elle est plus stricte que l'usage courant : il faut « des preuves fiables qu'elle a été exploitée par un acteur malveillant dans un système sans l'autorisation du propriétaire du système ». Pas un PoC sur GitHub. Pas un score EPSS qui grimpe. Une exploitation constatée.
- Les incidents graves. Un incident est « grave » quand il compromet la protection de données ou de fonctions sensibles ou importantes, ou qu'il conduit à l'introduction ou à l'exécution d'un code malveillant dans le produit ou dans le SI d'un utilisateur.
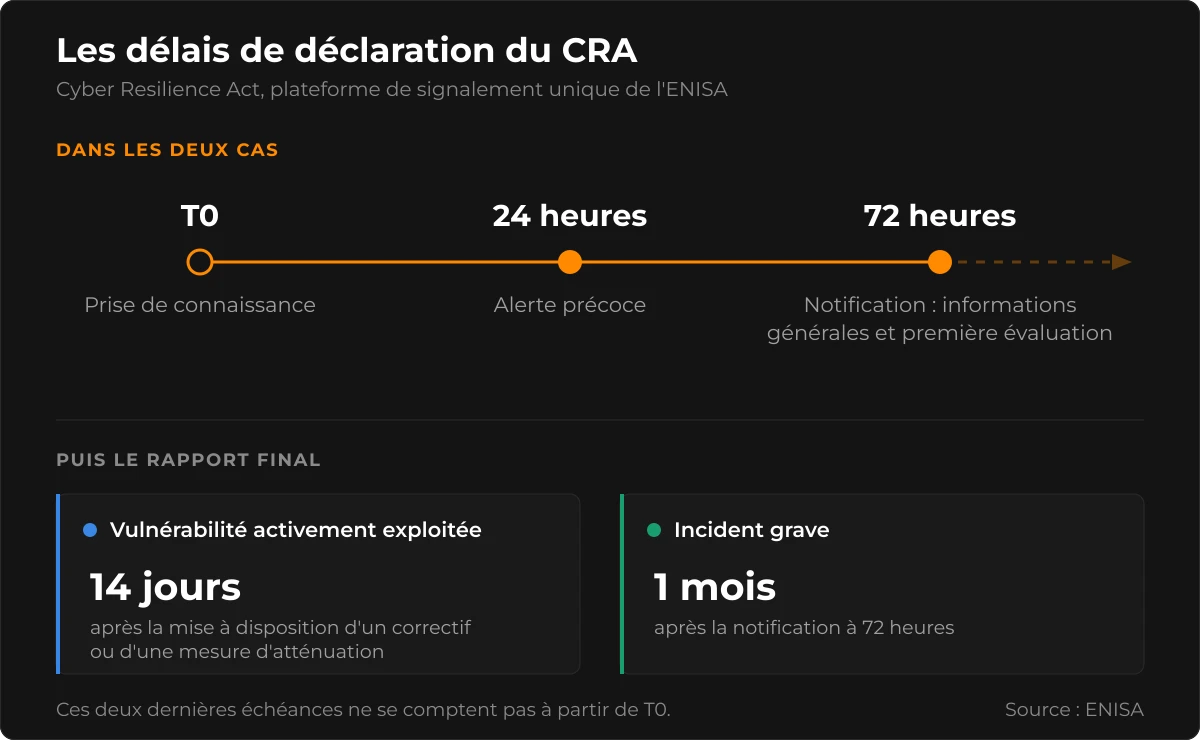
En combien de temps. Le chrono démarre à la prise de connaissance :
- 24 heures : alerte précoce
- 72 heures : notification avec les informations générales et une première évaluation
- 14 jours après la mise à disposition d'un correctif ou d'une mesure d'atténuation : rapport final pour une vulnérabilité exploitée
- 1 mois après la notification à 72 heures : rapport final pour un incident grave
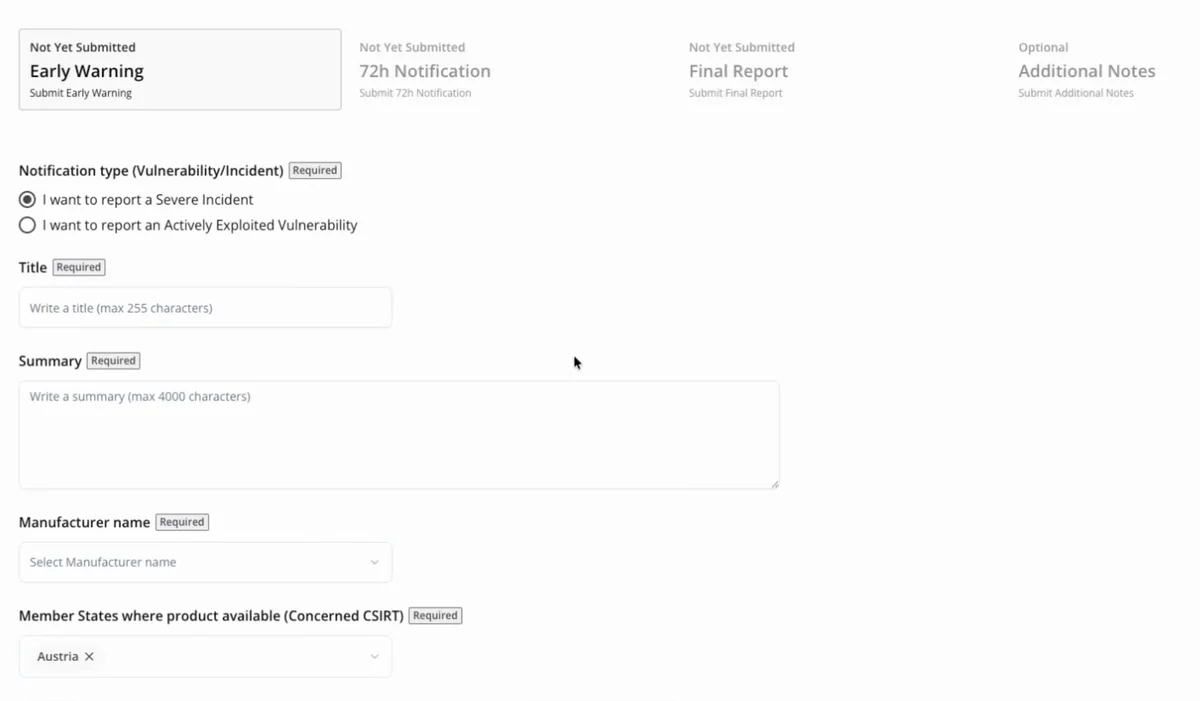
Le signalement part vers le CSIRT désigné coordinateur dans l'État membre de l'établissement principal du fabricant, et vers l'ENISA en même temps. Les autres CSIRT concernés et les autorités de surveillance du marché sont servis ensuite. Le dépôt se fait sur le portail de la SRP. Le détail des champs à remplir et des cas particuliers figure dans la FAQ de l'ENISA.
Ces déclarations ne sont pas publiques
La SRP n'est pas un catalogue ouvert, c'est un tuyau entre les fabricants et les autorités. Le règlement prévoit même que la diffusion puisse être retardée dans des circonstances exceptionnelles (article 16(2)). Et la plateforme ne couvre pour l'instant que le signalement obligatoire : une phase de signalement volontaire est annoncée pour plus tard.
Autrement dit, non, vous ne vous réveillerez pas demain avec un flux européen listant en temps réel les vulnérabilités exploitées. Le signal existe, il est daté, il est réglementé, mais il arrive d'abord chez les CERT.
Une partie finit tout de même par ressortir : une fois le correctif disponible, l'ENISA ajoute la vulnérabilité à la base européenne des vulnérabilités (EUVD), en accord avec le fabricant. C'est un autre canal que le catalogue d'exploitation évoqué plus bas.
Ce que ça change vraiment pour la gestion de vulnérabilités
Quatre effets méritent l'attention.
La confirmation d'exploitation devient un acte encore plus officiel. Jusqu'ici, savoir qu'une vulnérabilité était réellement exploitée dépendait de qui voulait bien le dire : un éditeur qui le reconnaît dans un advisory, un honeypot dont l'opérateur publie ses observations, parfois un simple message sur les réseaux. Des signaux précieux, mais tous facultatifs. Désormais, en Europe, c'est une obligation légale, avec une date et un destinataire identifiés. Cela ne rend pas l'information publique, mais cela la rend traçable.
Le correctif silencieux devient risqué. Corriger discrètement une faille déjà exploitée, sans le dire, était une pratique répandue. Le CRA range le défaut de déclaration dans sa tranche de sanctions la plus élevée, au même niveau que le non-respect des exigences essentielles de sécurité : jusqu'à 15 millions d'euros ou 2,5 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu. On peut raisonnablement s'attendre à ce que les avis éditeurs deviennent plus explicites sur l'exploitation constatée.
Le volume va encore grossir. Il grossissait déjà sans le CRA : après 50 000 CVE en 2025, on dépasse déjà les 65 000 sur 2026. Le règlement pousse dans le même sens : à partir de fin 2027, tout fabricant devra publier une description de chaque vulnérabilité corrigée au moment où il diffuse le correctif (annexe I, partie II). Plus d'avis publiés, donc plus de CVE à trier.
Un rééquilibrage géographique s'amorce. C'est sans doute l'effet le plus utile pour un SI européen. Les sources de référence sur l'exploitation sont majoritairement américaines et observent surtout ce qui est visible sur l'Internet ouvert. Nous l'avions illustré avec Stormshield : sur les 45 CVE répertoriées sur le code propre de cet éditeur français, aucune n'a jamais dépassé 4 % d'EPSS. Non parce que le risque était nul, mais parce que ces sources regardaient ailleurs. Un fabricant européen exploité chez des clients européens sera désormais documenté en Europe, par obligation, et non parce qu'une télémétrie nord-américaine a bien voulu le remarquer.
En attendant, ce qui reste visible
Rien de tout cela ne dispense de faire le travail avec les signaux publics existants : avis du CERT-FR, catalogue KEV de la CISA, catalogue européen des vulnérabilités exploitées maintenu par l'ENISA, bulletins éditeurs, disponibilité de PoC et d'exploits, EPSS, mentions observées.
Le catalogue européen, justement, est encore anecdotique avec ses 39 entrées contre 1 710 côté CISA. C'est peut-être ce que le CRA va changer à condition que l'ENISA verse dans ce catalogue les exploitations qu'on va enfin lui déclarer.
C'est exactement cette couche que SYRN consolide. Et elle va s'étoffer côté européen : les produits européens, longtemps mal couverts faute d'observateur, le seront enfin. SYRN ingère déjà le catalogue de l'ENISA au même titre que celui de la CISA.
Le CRA ne va pas simplifier la priorisation. Il ajoute une source de vérité supplémentaire : fiable, tardive, et partiellement fermée. Le travail de recoupement, lui, ne change pas.